<?xml version="1.0" encoding="utf-8"?><feed xmlns="http://www.w3.org/2005/Atom" xml:lang="es-CL"><generator uri="https://jekyllrb.com/" version="3.10.0">Jekyll</generator><link href="https://ikubert.com/foro/feed.xml" rel="self" type="application/atom+xml" /><link href="https://ikubert.com/" rel="alternate" type="text/html" hreflang="es-CL" /><updated>2026-10-01T11:52:33-03:00</updated><id>https://ikubert.com/foro/feed.xml</id><title type="html">IKUBERT</title><subtitle>Consultora boutique de Ingeniería Civil Industrial y Ciberseguridad en Santiago de Chile. Protegemos tu operación, blindamos tu empresa y eliminamos pérdidas ocultas.</subtitle><entry><title type="html">Caso real: cómo un pedido a domicilio expuso la dirección de un cliente, y cómo evitar el doxeo</title><link href="https://ikubert.com/foro/caso-real-pedido-delivery-expuso-domicilio-doxeo/" rel="alternate" type="text/html" title="Caso real: cómo un pedido a domicilio expuso la dirección de un cliente, y cómo evitar el doxeo" /><published>2026-09-19T10:00:00-03:00</published><updated>2026-09-19T10:00:00-03:00</updated><id>https://ikubert.com/foro/caso-real-pedido-delivery-expuso-domicilio-doxeo</id><content type="html" xml:base="https://ikubert.com/foro/caso-real-pedido-delivery-expuso-domicilio-doxeo/"><![CDATA[<p>Cuando pedimos algo a domicilio entregamos, casi sin pensarlo, tres datos que juntos valen mucho: <strong>nombre completo, dirección exacta y número de departamento</strong>. En IKUBERT analizamos un caso real que muestra cómo esa información puede terminar en las manos equivocadas, y qué controles faltaron para que ocurriera.</p>

<p>Por respeto a los involucrados, el caso se presenta sin nombres de personas, empresas ni ubicaciones.</p>

<h2 id="resumen-del-incidente">Resumen del incidente</h2>

<table>
  <thead>
    <tr>
      <th>Aspecto</th>
      <th>Detalle</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td><strong>Tipo</strong></td>
      <td>Exposición de datos personales con intento de acceso físico a domicilio</td>
    </tr>
    <tr>
      <td><strong>Vector</strong></td>
      <td>Datos de despacho de un pedido con entrega inmediata (cilindro de gas)</td>
    </tr>
    <tr>
      <td><strong>Técnica</strong></td>
      <td>Pretexto con datos reales (nombre y departamento), historias cambiantes y una supuesta ubicación compartida en tiempo real</td>
    </tr>
    <tr>
      <td><strong>Impacto</strong></td>
      <td>Sin ingreso ni daños: conserjería y el comité del edificio detuvieron el intento</td>
    </tr>
    <tr>
      <td><strong>Causa raíz</strong></td>
      <td>El proveedor no identificaba a quienes participaban en la entrega (nombre, RUT ni patente)</td>
    </tr>
  </tbody>
</table>

<h2 id="cronología">Cronología</h2>

<ol>
  <li><strong>El pedido.</strong> El residente solicita un cilindro de gas y entrega sus datos habituales de despacho: nombre completo, dirección y número de departamento.</li>
  <li><strong>Días después, un domingo.</strong> Con el residente fuera de casa, dos desconocidos recorren edificios de la cuadra. La numeración del edificio es poco visible y se confunde con la del vecino, así que primero lo intentan en el edificio equivocado.</li>
  <li><strong>El intento.</strong> En el edificio correcto, entran y se dirigen directo al ascensor, sin anunciarse.</li>
  <li><strong>La contención.</strong> El conserje los intercepta porque no los reconoce. Los sujetos dicen <strong>el nombre completo del residente y su número de departamento</strong>, y justifican la visita con un supuesto “regalo o paquete”.</li>
  <li><strong>La insistencia.</strong> Al no poder pasar, cambian la historia varias veces: primero aseguran que el residente los espera en la sala común del edificio y luego, que está en el hall. En ese momento, un miembro del comité de administración del edificio interviene y desmiente la versión: el residente no está ahí.</li>
  <li><strong>El último pretexto.</strong> Mientras el conserje llama al departamento para aclarar la situación, los sujetos afirman que el residente <strong>les compartió su ubicación en tiempo real</strong> y muestran, en un chat de WhatsApp, un punto en una cafetería cercana al edificio, para hacer creer que venía en camino. Esa ubicación correspondía, en realidad, a una persona o dispositivo que se encontraba cerca de la cafetería.</li>
  <li><strong>La huida.</strong> Sin forma de sostener la historia, se retiran rápidamente. Simulan dirigirse al metro y finalmente abordan un bus del transporte público.</li>
</ol>

<div class="callout">
<p><strong>El dato clave:</strong> conocer el nombre y el departamento exacto les dio credibilidad frente al conserje. Es la misma lógica de la ingeniería social digital, aplicada a la puerta de tu casa.</p>
<p><strong>La señal más preocupante:</strong> cambiaron de pretexto tres veces sin titubear y hasta tenían preparada una supuesta ubicación compartida. Eso no es improvisación: indica <strong>un guion preparado de antemano</strong> para convencer a quien controla el acceso.</p>
</div>

<h2 id="la-investigación">La investigación</h2>

<p>El residente había hecho varios pedidos en distintas plataformas durante esos meses, así que el primer paso fue <strong>acotar el origen de la filtración</strong>:</p>

<ul>
  <li>Se cruzaron las fechas y los datos entregados en cada pedido con lo que los sujetos sabían y con la forma en que se equivocaron de edificio.</li>
  <li>Se revisaron las <strong>grabaciones de las cámaras</strong> del edificio y del edificio vecino o conjunto, y se compararon con la información de las entregas recientes, para reconocer a las personas.</li>
  <li>También se intentó identificar a la <strong>persona o dispositivo que estaba cerca de la cafetería</strong>, ya que se trataba de un chat de WhatsApp con ubicación compartida en tiempo real. No fue posible: una de las cámaras tenía un <strong>punto muerto</strong> en parte del recorrido, y en los alrededores del edificio <strong>no había cámaras</strong> que permitieran seguir su trayecto.</li>
  <li>Con eso se <strong>reconstruyó el modus operandi</strong> y se identificó la plataforma de la que provenían los datos.</li>
</ul>

<h2 id="causa-raíz-la-falla-no-fue-del-cliente">Causa raíz: la falla no fue del cliente</h2>

<p>El hallazgo más importante estaba del lado del proveedor. En los pedidos de <strong>entrega inmediata</strong>, la empresa <strong>no registraba la patente del vehículo ni el nombre o RUT de las personas</strong> que participaban en el reparto.</p>

<p>Sin ese registro, a estos individuos se les facilita intentar vulnerar a las personas. Además, nada impide que el conductor lleve un acompañante externo que no figura en ningún sistema y cuyo único rol es <strong>recolectar datos de clientes</strong>: quién vive dónde, en qué departamento y en qué horarios.</p>

<p>Como no hubo ingreso forzado ni daños, el hecho no pasó a mayores en lo legal; es decir, no constituye delito. Pero dejó en evidencia una falla de seguridad seria, que afecta a cualquier cliente de ese servicio.</p>

<blockquote>
  <p><strong>Importante:</strong> la gran mayoría de los repartidores trabaja de forma honesta. El problema no son las personas en general, sino los procesos que no permiten saber <strong>quién</strong> tuvo acceso a <strong>qué</strong> datos.</p>
</blockquote>

<h2 id="recomendaciones">Recomendaciones</h2>

<h3 id="si-pides-a-domicilio">Si pides a domicilio</h3>

<ul>
  <li><strong>Usa iniciales o un alias</strong> en las aplicaciones de delivery y compras (comida, gas, marketplaces), siempre que el servicio lo permita. Para recibir un pedido no hace falta tu nombre completo.</li>
  <li><strong>Entrega lo mínimo indispensable.</strong> Solo los datos necesarios para que el producto llegue. No dejes guardados teléfonos secundarios ni referencias innecesarias. Evita frases como “vivo sola” o “no hay nadie después de las 18:00”.</li>
  <li><strong>Cuida el RUT.</strong> Algunas empresas lo exigen para la entrega. Debería quedar entre la empresa y tú, no en manos del repartidor. Si puedes elegir, prefiere servicios que no lo muestren en la orden de despacho.</li>
  <li><strong>Cuida tu ubicación y tus rutinas.</strong> Revisa con quién compartes tu ubicación en tiempo real y evita publicar tus rutinas (lugares, horarios, trayectos). Tu rutina también es un dato personal.</li>
</ul>

<h3 id="si-administras-un-edificio-o-condominio">Si administras un edificio o condominio</h3>

<ul>
  <li><strong>Registra a toda persona externa en una bitácora de ingreso:</strong> nombre, RUT, patente, foto (captura de cámara) y hora de entrada y salida. Incluye a repartidores, técnicos y servicios básicos, y también a familiares o conocidos que no viven ahí.</li>
  <li><strong>Nadie sube sin ser anunciado.</strong> El residente debe confirmar cada visita o entrega.</li>
  <li><strong>Verifica solo con el residente, por un canal registrado.</strong> Una pantalla con una “ubicación compartida”, un chat o una foto que muestra el visitante <strong>no es una verificación</strong>: se falsifica en segundos. La confirmación debe venir del residente, llamando al número que la administración tiene registrado.</li>
  <li><strong>Desconfía de las historias que cambian.</strong> Si el visitante modifica su versión (“me espera en la sala”, “está en el hall”, “viene en camino”), es una señal de ingeniería social: se niega el acceso y se registra el hecho.</li>
  <li><strong>Anuncia sin revelar datos.</strong> Al llamar al departamento, el conserje no debería decir nombres en voz alta frente al visitante (“Tiene una entrega en recepción” en lugar de “Viene alguien para Juan Pérez del 1204”).</li>
  <li><strong>Cámaras sin puntos ciegos.</strong> Que las cámaras cubran el acceso, el hall y los ascensores <strong>sin puntos muertos</strong> (revisa la cobertura real, no solo la cantidad de cámaras), y que las grabaciones se conserven el tiempo suficiente para revisarlas. Si en los alrededores no hay cámaras, coordina con los edificios vecinos o con la municipalidad.</li>
</ul>

<h3 id="si-tu-empresa-hace-entregas-o-maneja-datos-de-clientes">Si tu empresa hace entregas o maneja datos de clientes</h3>

<ul>
  <li><strong>Identifica a todos los que participan en la entrega:</strong> conductor, acompañantes, vehículo y patente, también en los pedidos de entrega inmediata.</li>
  <li><strong>Minimiza lo que ve el repartidor:</strong> que vea iniciales y la dirección, no el nombre completo ni el RUT. Con la <a href="https://www.bcn.cl/leychile/navegar?idLey=21719">Ley N° 21.719</a> de protección de datos personales, la minimización y la trazabilidad dejan de ser una buena práctica y pasan a ser una obligación.</li>
  <li><strong>Deja registro de accesos:</strong> quién consultó qué datos y cuándo. Sin ese registro, una filtración como esta es imposible de investigar.</li>
</ul>

<h2 id="si-te-pasa-algo-similar">Si te pasa algo similar</h2>

<ol>
  <li>Pide a la conserjería que <strong>registre el hecho</strong> (hora, descripción, lo que dijeron) y que <strong>resguarde las grabaciones</strong>.</li>
  <li><strong>Haz la denuncia</strong> en Carabineros o la PDI, aunque no haya delito consumado. Deja constancia y ayuda a detectar patrones.</li>
  <li><strong>Avisa a la plataforma</strong> desde la que sospechas que salieron tus datos.</li>
  <li><strong>Revisa y reduce los datos</strong> que tienes guardados en tus aplicaciones de compra y delivery.</li>
</ol>

<p><strong>El eslabón más débil suele ser la información que entregamos sin pensar. Evitemos el doxeo y cuidemos nuestro hogar.</strong></p>

<p><em>El doxeo es la exposición o el uso de información privada o de identificación de una persona sin su consentimiento, ya sea por una filtración o por un descuido.</em></p>

<p>Si quieres revisar los protocolos de acceso de tu edificio, o cómo tu empresa maneja los datos de sus clientes, <a href="/#contacto">conversemos</a>.</p>]]></content><author><name></name></author><summary type="html"><![CDATA[Análisis de un caso real: datos de un pedido de delivery terminaron en manos de desconocidos que intentaron entrar a un departamento. Modus operandi, causa raíz y cómo evitar el doxeo al pedir a domicilio.]]></summary></entry><entry><title type="html">Alerta: vishing con bloqueo intencional de cuentas bancarias</title><link href="https://ikubert.com/foro/alerta-vishing-bloqueo-intencional-cuentas-bancarias/" rel="alternate" type="text/html" title="Alerta: vishing con bloqueo intencional de cuentas bancarias" /><published>2026-09-15T10:00:00-03:00</published><updated>2026-09-15T10:00:00-03:00</updated><id>https://ikubert.com/foro/alerta-vishing-bloqueo-intencional-cuentas-bancarias</id><content type="html" xml:base="https://ikubert.com/foro/alerta-vishing-bloqueo-intencional-cuentas-bancarias/"><![CDATA[<p><strong>Ref.: Campaña de vishing y bloqueo intencional de cuentas financieras.</strong></p>

<p>Estimados colaboradores y clientes: detectamos un incremento en una sofisticada modalidad de fraude que combina la <strong>exfiltración de datos públicos</strong> con <strong>ingeniería social telefónica</strong> (<em>vishing</em>).</p>

<h2 id="cómo-opera-este-vector-de-ataque">¿Cómo opera este vector de ataque?</h2>

<ol>
  <li><strong>Obtención de datos:</strong> los delincuentes consiguen información básica del usuario: RUT, nombre y teléfono.</li>
  <li><strong>Bloqueo provocado:</strong> ingresan a propósito contraseñas erróneas en los portales oficiales para forzar el bloqueo automático, y legítimo, de la cuenta.</li>
  <li><strong>Suplantación telefónica:</strong> contactan a la víctima haciéndose pasar por el área de seguridad del banco. Cuando la persona comprueba que su cuenta <strong>sí está bloqueada</strong>, el atacante gana total credibilidad.</li>
  <li><strong>Extracción del token:</strong> solicitan los códigos de recuperación (SMS o notificación push) “para restablecer la clave” y toman control de los fondos.</li>
</ol>

<div class="callout">
<p><strong>La clave del engaño:</strong> el bloqueo es real, pero lo provocó el atacante. Que tu cuenta esté bloqueada no prueba que quien te llama sea del banco.</p>
</div>

<h2 id="medidas-de-mitigación-obligatorias">Medidas de mitigación obligatorias</h2>

<ul>
  <li><strong>Ninguna institución legítima solicitará</strong> códigos de verificación, tokens o contraseñas por llamada telefónica.</li>
  <li><strong>Si tu cuenta se bloquea repentinamente,</strong> cuelga cualquier llamada entrante y comunícate tú mismo con los canales oficiales: el número impreso en tu tarjeta o la app oficial del banco.</li>
  <li><strong>Reporta de inmediato</strong> cualquier actividad sospechosa a tu banco y al equipo de TI o ciberseguridad de tu empresa.</li>
</ul>

<p>Esta técnica suele combinarse con el <a href="/foro/alerta-fraude-mmi-desvio-llamadas-secuestro-cuentas/">fraude de desvío de llamadas (MMI)</a>, que permite al atacante recibir tus códigos por llamada de voz.</p>

<p><strong>La seguridad digital es un compromiso de todos.</strong></p>]]></content><author><name></name></author><summary type="html"><![CDATA[Nueva modalidad de vishing en Chile: bloquean tu cuenta bancaria a propósito con tu RUT y luego llaman fingiendo ser el banco para robar tus códigos. Cómo opera y cómo protegerte.]]></summary></entry><entry><title type="html">Alerta: aumentan los ataques de quishing (phishing mediante códigos QR)</title><link href="https://ikubert.com/foro/alerta-quishing-phishing-codigos-qr/" rel="alternate" type="text/html" title="Alerta: aumentan los ataques de quishing (phishing mediante códigos QR)" /><published>2026-09-09T10:00:00-03:00</published><updated>2026-09-09T10:00:00-03:00</updated><id>https://ikubert.com/foro/alerta-quishing-phishing-codigos-qr</id><content type="html" xml:base="https://ikubert.com/foro/alerta-quishing-phishing-codigos-qr/"><![CDATA[<p><strong>Ref.: Incremento de ataques tipo <em>quishing</em> (phishing mediante códigos QR).</strong></p>

<p>A la comunidad y a los equipos de trabajo: hacemos un llamado a mantener la máxima alerta ante la masificación de estafas basadas en <strong>códigos QR fraudulentos</strong>, camuflados principalmente en supuestas notificaciones de encomiendas, recibos de pago físicos o multas de tránsito.</p>

<h2 id="vectores-de-riesgo-identificados">Vectores de riesgo identificados</h2>

<ul>
  <li><strong>Reemplazo de códigos:</strong> se modifican códigos QR legítimos pegando encima stickers impresos con uno falso.</li>
  <li><strong>Suplantación de identidad (<em>spoofing</em>):</strong> el código dirige a páginas idénticas a las de pasarelas bancarias o del correo institucional para robar credenciales.</li>
  <li><strong>Descarga de malware:</strong> ejecución silenciosa de scripts que comprometen la seguridad del celular, corporativo o personal.</li>
</ul>

<h2 id="protocolo-de-prevención-obligatorio">Protocolo de prevención obligatorio</h2>

<ol>
  <li><strong>No escanees códigos QR de origen desconocido.</strong> Recomendamos no escanear códigos que encuentres “por ahí”: pegados en la vía pública, postes, estacionamientos, volantes o avisos que no esperabas.</li>
  <li><strong>Inspección visual:</strong> si necesitas escanear uno, verifica que no sea un adhesivo pegado sobre otra superficie.</li>
  <li><strong>Validación de la URL:</strong> usa la cámara nativa del celular para previsualizar el enlace antes de abrirlo. Desconfía de enlaces acortados o dominios extraños.</li>
  <li><strong>Restricción de datos:</strong> jamás ingreses contraseñas, PIN o datos de tarjetas en sitios a los que llegaste mediante un código QR de origen dudoso.</li>
</ol>

<div class="callout">
<p><strong>Ante cualquier anomalía:</strong> no escanees el código y reporta el incidente al equipo de TI o ciberseguridad de tu empresa.</p>
</div>]]></content><author><name></name></author><summary type="html"><![CDATA[Quishing: phishing con códigos QR falsos en encomiendas, cobros y multas. Cómo operan los QR fraudulentos y el protocolo de prevención recomendado por IKUBERT.]]></summary></entry><entry><title type="html">Cyber-Prioritizer: priorización estocástica de vulnerabilidades con Cadenas de Markov (open source)</title><link href="https://ikubert.com/foro/cyber-prioritizer-priorizacion-estocastica-vulnerabilidades/" rel="alternate" type="text/html" title="Cyber-Prioritizer: priorización estocástica de vulnerabilidades con Cadenas de Markov (open source)" /><published>2026-09-02T10:00:00-04:00</published><updated>2026-09-02T10:00:00-04:00</updated><id>https://ikubert.com/foro/cyber-prioritizer-priorizacion-estocastica-vulnerabilidades</id><content type="html" xml:base="https://ikubert.com/foro/cyber-prioritizer-priorizacion-estocastica-vulnerabilidades/"><![CDATA[<p>Según el <a href="https://www.verizon.com/business/resources/reports/dbir/">Data Breach Investigations Report (DBIR) 2026 de Verizon</a>, la <strong>explotación de vulnerabilidades ya es el vector de acceso inicial número uno: 31 % de las brechas</strong>, superando por primera vez al abuso de credenciales. Al mismo tiempo, la <strong>mediana de tiempo de parcheo subió de 32 a 43 días</strong>, y solo el 26 % de las vulnerabilidades del catálogo KEV de CISA quedó completamente corregido.</p>

<p>Las empresas no sufren brechas por falta de herramientas, sino por <strong>parchear a ciegas</strong>.</p>

<h2 id="el-problema-cvss-mide-severidad-no-probabilidad">El problema: CVSS mide severidad, no probabilidad</h2>

<p>El puntaje CVSS mide la severidad técnica intrínseca de una vulnerabilidad, no la probabilidad de que sea explotada en tu entorno. Si tienes 100 alertas “Críticas” pero tu equipo solo puede aplicar 10 parches esta semana, priorizar solo por CVSS es jugar a la ruleta rusa.</p>

<p>EPSS ayuda, pero entrega una probabilidad estática a 30 días: no modela la dinámica temporal ni los flujos de detección y mitigación bajo una capacidad operativa limitada.</p>

<h2 id="qué-es-cyber-prioritizer">Qué es Cyber-Prioritizer</h2>

<p>Para resolver ese cuello de botella creé <strong><a href="https://github.com/DBlueKing/Cyber-Prioritizer">Cyber-Prioritizer</a></strong>: un motor matemático de gestión de vulnerabilidades basada en riesgo (RBVM) que traduce telemetría aislada en decisiones ejecutivas.</p>

<p>No busca reemplazar a NVD, CVSS o EPSS, sino <strong>orquestarlos</strong>: toma esas métricas técnicas aisladas y las convierte en un orden de parcheo que reduce horas-hombre y evita parchear vulnerabilidades sin probabilidad real de explotación.</p>

<ul>
  <li><strong>Integra inteligencia real:</strong> cruza tu inventario con NVD, EPSS (FIRST) y el catálogo de explotación confirmada de CISA (KEV), con mapeo táctico MITRE ATT&amp;CK.</li>
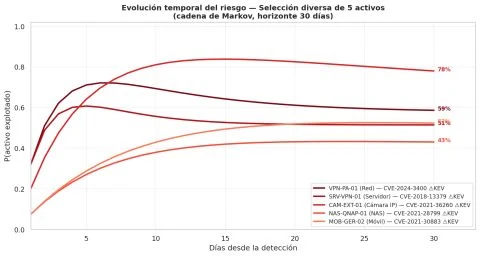
  <li><strong>Modela el tiempo:</strong> usa Cadenas de Markov para proyectar la probabilidad de compromiso a 30 días.</li>
  <li><strong>Optimiza el presupuesto:</strong> selecciona el subconjunto de K activos que maximiza la reducción esperada del riesgo dinámico.</li>
</ul>

<h2 id="la-metodología-en-4-pasos">La metodología en 4 pasos</h2>

<ol>
  <li><strong>Probabilidad real.</strong> Convierte el puntaje EPSS en una tasa diaria de explotación: <code class="language-plaintext highlighter-rouge">p_e = 1 − (1 − EPSS)^(1/30)</code>.</li>
  <li><strong>Cadena de Markov por activo.</strong> Cada activo se modela con una matriz de transición de 4 estados — <em>Seguro, Detectado, Explotado, Mitigado</em> — para proyectar su probabilidad de compromiso en un horizonte de 30 días.</li>
  <li><strong>Riesgo dinámico.</strong> Pondera esa probabilidad con la criticidad de negocio del activo y su exposición de red (Internet, DMZ o red interna).</li>
  <li><strong>Optimización bajo restricción.</strong> Asigna los K parches disponibles donde más riesgo residual eliminan.</li>
</ol>

<figure>
  <img src="/assets/img/foro/cyber-prioritizer-evolucion-riesgo-markov-30-dias.webp" alt="Evolución temporal del riesgo en cinco activos según la cadena de Markov, horizonte de 30 días" width="480" height="256" loading="lazy" />
  <figcaption>Evolución temporal de P(activo explotado) en cinco activos con CVE en el catálogo KEV. El descenso de algunas curvas refleja el flujo de mitigación de la capacidad operativa, no una caída natural de la amenaza.</figcaption>
</figure>

<h2 id="resultados-mismo-presupuesto-más-riesgo-eliminado">Resultados: mismo presupuesto, más riesgo eliminado</h2>

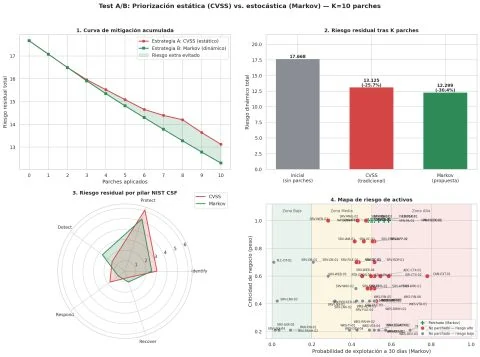
<p>En un entorno simulado de 68 activos heterogéneos y una restricción de <strong>10 parches</strong>, ambas estrategias coinciden en 5 activos y difieren en los otros 5. Ahí está toda la diferencia.</p>

<div class="stat-row">
  <div class="stat-tile"><span class="stat-n">30,4 %</span><span class="stat-l">reducción de riesgo dinámico con el modelo estocástico (Markov)</span></div>
  <div class="stat-tile muted"><span class="stat-n">25,7 %</span><span class="stat-l">reducción con el enfoque estático tradicional (CVSS)</span></div>
  <div class="stat-tile"><span class="stat-n">≈18 %</span><span class="stat-l">más eficiencia relativa por parche, con presupuesto idéntico</span></div>
</div>

<p>El criterio CVSS gastó <strong>3 parches en la misma vulnerabilidad (Log4Shell)</strong> en tres instancias distintas y 2 en activos de criticidad Media, solo porque marcaban 10.0. El modelo estocástico redirigió esos 5 parches a vectores de acceso real: <strong>Citrix NetScaler, Fortinet FortiOS, dos Exchange y Apache HTTP</strong>, todos en KEV, de criticidad Alta y expuestos a Internet.</p>

<p>El patrón se repitió en un segundo inventario independiente de otro sector: <strong>60,3 % vs 47,6 %</strong>.</p>

<figure>
  <img src="/assets/img/foro/cyber-prioritizer-test-ab-cvss-vs-markov.webp" alt="Dashboard del test A/B de Cyber-Prioritizer: curva de mitigación acumulada, riesgo residual tras 10 parches, riesgo por pilar NIST CSF y mapa de riesgo de activos" width="480" height="357" loading="lazy" />
  <figcaption>Test A/B con K = 10 parches: curva de mitigación acumulada, riesgo residual (17,668 → 13,125 con CVSS; → 12,299 con Markov), riesgo residual por pilar NIST CSF y mapa de riesgo de activos.</figcaption>
</figure>

<h2 id="lo-que-el-modelo-no-resuelve-por-sí-solo">Lo que el modelo no resuelve por sí solo</h2>

<blockquote>
  <p>Sin una línea base de inventario homogénea, cualquier plataforma de RBVM, por costosa que sea, produce ruido.</p>
</blockquote>

<p>Por eso el repositorio incluye una plantilla de inventario (<code class="language-plaintext highlighter-rouge">/data/Formulario_Inventario.xlsx</code>) con parámetros prellenados que mantienen la homogeneidad de la carga y evitan fallas del algoritmo.</p>

<p>Cyber-Prioritizer es un <strong>MVP académico y de código abierto</strong>, diseñado para demostrar la viabilidad metodológica del modelado estocástico. La arquitectura de microservicios y colas asíncronas para escala masiva está en desarrollo para la versión enterprise de IKUBERT.</p>

<h2 id="cómo-probarlo">Cómo probarlo</h2>

<ol>
  <li>Entra al <a href="https://github.com/DBlueKing/Cyber-Prioritizer">repositorio en GitHub</a> y abre <code class="language-plaintext highlighter-rouge">notebooks/Cyber_Prioritizer.ipynb</code> en Google Colab o Jupyter.</li>
  <li>Ejecuta las celdas con la matriz simulada, o carga el inventario de tu organización usando la plantilla de <code class="language-plaintext highlighter-rouge">/data</code>.</li>
  <li>El notebook genera el test A/B y exporta reportes ejecutivos (Markdown, HTML, DOCX) y grillas operativas en XLSX para SecOps.</li>
</ol>

<h2 id="licenciamiento-dual">Licenciamiento dual</h2>

<p>El código se publica bajo <strong>GNU AGPLv3</strong> para uso académico, personal y proyectos abiertos. Las organizaciones que necesiten integrarlo en plataformas propietarias o servicios gestionados, o que por compliance no puedan cumplir los términos de la AGPLv3, pueden solicitar una <strong>licencia comercial</strong> a través de IKUBERT (<a href="mailto:contact@ikubert.com">contact@ikubert.com</a>).</p>

<h2 id="la-pregunta-para-tu-equipo">La pregunta para tu equipo</h2>

<p>¿Cómo priorizan hoy cuando el backlog de críticas supera la capacidad del equipo? ¿CVSS, EPSS o criterio del analista?</p>

<p>Si quieres aplicar este enfoque a tu propio inventario, es exactamente lo que hacemos en la fase de priorización del framework <a href="/servicios/diagnostico-digital">IKU-Risk™</a>.</p>

<hr />

<p><strong>Fuentes:</strong> <a href="https://www.verizon.com/business/resources/reports/dbir/">Verizon DBIR 2026</a> · <a href="https://www.securityweek.com/verizon-dbir-2026-vulnerability-exploitation-overtakes-credential-theft-as-top-breach-vector/">SecurityWeek: Vulnerability exploitation overtakes credential theft</a> · <a href="https://connect.tenable.com/discussions/vulnerability-watch/key-findings-from-the-verizon-dbir-2026-slower-vulnerability-remediation-meets-f/111972">Tenable: Key findings from the Verizon DBIR 2026</a> · <a href="https://industrialcyber.co/reports/verizon-dbir-finds-vulnerability-exploitation-overtakes-stolen-credentials-as-top-breach-entry-point-for-critical-infrastructure/">Industrial Cyber: KEV remediation</a></p>]]></content><author><name></name></author><summary type="html"><![CDATA[Cyber-Prioritizer, motor RBVM open source de Lukas Ahubert Lennon (IKUBERT): cruza EPSS, CISA KEV y NVD con Cadenas de Markov para decidir qué parchear primero. 30,4 % vs 25,7 % de reducción de riesgo.]]></summary><media:thumbnail xmlns:media="http://search.yahoo.com/mrss/" url="https://ikubert.com/assets/img/foro/cyber-prioritizer-og.jpg" /><media:content medium="image" url="https://ikubert.com/assets/img/foro/cyber-prioritizer-og.jpg" xmlns:media="http://search.yahoo.com/mrss/" /></entry><entry><title type="html">Ajustes esenciales de seguridad en tu celular: eSIM, pantalla de bloqueo y más</title><link href="https://ikubert.com/foro/ajustes-esenciales-seguridad-celular/" rel="alternate" type="text/html" title="Ajustes esenciales de seguridad en tu celular: eSIM, pantalla de bloqueo y más" /><published>2026-08-12T10:00:00-04:00</published><updated>2026-08-12T10:00:00-04:00</updated><id>https://ikubert.com/foro/ajustes-esenciales-seguridad-celular</id><content type="html" xml:base="https://ikubert.com/foro/ajustes-esenciales-seguridad-celular/"><![CDATA[<p>Tu teléfono es la llave de tus cuentas: recibe los códigos del banco, del correo y de WhatsApp. Si te lo roban, lo que importa es <strong>qué puede hacer el ladrón con él</strong>. Estos ajustes reducen al mínimo ese riesgo.</p>

<h2 id="-ajustes-esenciales-en-tu-celular">📱 Ajustes esenciales en tu celular</h2>

<ul>
  <li><strong>Verificación en dos pasos:</strong> actívala en tus cuentas de <a href="https://support.google.com/accounts/answer/46526?hl=es-419">Google</a> y redes sociales, idealmente con notificaciones push o llaves de seguridad en lugar de SMS.</li>
  <li><strong>Bloqueo biométrico:</strong> usa huella digital o reconocimiento facial, además del PIN, para desbloquear el equipo y las aplicaciones sensibles (banco, correo, gestor de contraseñas).</li>
  <li><strong>Permisos de apps:</strong> limita el acceso a ubicación, cámara y contactos a “solo mientras se usa la app”.</li>
  <li><strong>Rastreo remoto:</strong> habilita la opción para localizar o borrar tu dispositivo en caso de pérdida (Encontrar mi dispositivo en Android, Buscar en iPhone).</li>
</ul>

<h2 id="-usa-esim-en-vez-del-chip-tradicional">🔐 Usa eSIM en vez del chip tradicional</h2>

<p>Con un chip físico, quien roba tu teléfono puede <strong>sacar la SIM, ponerla en otro equipo</strong> y empezar a recibir tus SMS y llamadas, incluidos los códigos de recuperación de tus cuentas.</p>

<p>La <strong>eSIM</strong> va integrada en el teléfono: no se puede extraer y el traspaso a otro equipo requiere pasar por tu operador. Si tu teléfono y tu compañía la soportan, recomendamos migrar.</p>

<p>Si sigues usando chip físico, <strong>activa el PIN de la SIM</strong>. Así, al ponerla en otro teléfono, pedirá un código que solo tú conoces.</p>

<h2 id="-oculta-el-contenido-de-los-mensajes-con-el-teléfono-bloqueado">🔒 Oculta el contenido de los mensajes con el teléfono bloqueado</h2>

<p>Si los mensajes se ven en la pantalla de bloqueo, un ladrón puede <strong>leer los códigos de verificación sin desbloquear el equipo</strong> y usarlos para entrar a tus cuentas.</p>

<ul>
  <li><strong>iPhone:</strong> <code class="language-plaintext highlighter-rouge">Ajustes &gt; Notificaciones &gt; Mostrar vistas previas</code> → <strong>“Si está desbloqueado”</strong>.</li>
  <li><strong>Android:</strong> <code class="language-plaintext highlighter-rouge">Ajustes &gt; Notificaciones &gt; Notificaciones en la pantalla de bloqueo</code> → <strong>“Ocultar contenido sensible”</strong> o “No mostrar notificaciones”. El nombre exacto varía según la marca.</li>
</ul>

<h2 id="-hábitos-de-navegación-y-compras">💻 Hábitos de navegación y compras</h2>

<ul>
  <li><strong>Sitios seguros:</strong> revisa que la dirección comience con <code class="language-plaintext highlighter-rouge">https://</code> y muestre el candado. Aun así, fíjate bien en el dominio: las páginas falsas también pueden tener candado.</li>
  <li><strong>Redes públicas:</strong> evita operaciones bancarias o compras usando Wi-Fi público (el de un café, por ejemplo) sin una VPN.</li>
  <li><strong>Tiendas oficiales:</strong> descarga aplicaciones únicamente desde las tiendas legítimas de tu sistema operativo.</li>
</ul>

<h2 id="-monitoreo-financiero">📊 Monitoreo financiero</h2>

<ul>
  <li><strong>Estados de cuenta:</strong> revisa tus cartolas bancarias cada mes para detectar a tiempo cargos no reconocidos.</li>
  <li><strong>Alertas de transacciones:</strong> configura notificaciones instantáneas en los portales de tus bancos por cada compra o transferencia.</li>
</ul>

<p>Complementa esta guía con los <a href="/foro/ajustes-whatsapp-proteger-cuenta/">3 ajustes de WhatsApp para proteger tu cuenta</a>.</p>]]></content><author><name></name></author><summary type="html"><![CDATA[Checklist de seguridad para tu celular: verificación en dos pasos, eSIM en vez de chip físico, ocultar notificaciones en la pantalla de bloqueo, permisos de apps, Wi-Fi público y alertas bancarias.]]></summary></entry><entry><title type="html">3 ajustes de WhatsApp para proteger tu cuenta del secuestro y las estafas</title><link href="https://ikubert.com/foro/ajustes-whatsapp-proteger-cuenta/" rel="alternate" type="text/html" title="3 ajustes de WhatsApp para proteger tu cuenta del secuestro y las estafas" /><published>2026-07-29T10:00:00-04:00</published><updated>2026-07-29T10:00:00-04:00</updated><id>https://ikubert.com/foro/ajustes-whatsapp-proteger-cuenta</id><content type="html" xml:base="https://ikubert.com/foro/ajustes-whatsapp-proteger-cuenta/"><![CDATA[<p>Para mantener tu cuenta segura y evitar que clonen tu línea o que desconocidos te metan en grupos de estafa, solo debes modificar <strong>tres opciones</strong> dentro de la aplicación. Configúralo ahora mismo siguiendo estos pasos.</p>

<h2 id="1-evita-que-te-agreguen-a-grupos-de-fraude-o-spam">1. Evita que te agreguen a grupos de fraude o spam</h2>

<p>Por defecto, cualquier persona que tenga tu número puede meterte en un grupo. Cambia esto para que solo tus conocidos puedan hacerlo:</p>

<ol>
  <li>Ve a <strong>Ajustes</strong> (o Configuración).</li>
  <li>Selecciona <strong>Privacidad</strong>.</li>
  <li>Toca <strong>Grupos</strong>.</li>
  <li>Cambia la opción de “Todos” a <strong>“Mis contactos”</strong>, o a “Mis contactos, excepto…” si quieres restringir a alguien en específico.</li>
</ol>

<h2 id="2-activa-la-verificación-en-dos-pasos-clave-para-evitar-el-secuestro">2. Activa la verificación en dos pasos (clave para evitar el secuestro)</h2>

<p>Si alguien intenta registrar tu número de WhatsApp en otro teléfono, mediante un duplicado de SIM o ingeniería social, este PIN evitará que te roben la cuenta.</p>

<ol>
  <li>Ve a <strong>Ajustes</strong>.</li>
  <li>Selecciona <strong>Cuenta</strong>.</li>
  <li>Toca <strong>Verificación en dos pasos</strong>.</li>
  <li>Presiona <strong>Activar</strong> y crea un PIN de 6 dígitos que recuerdes, pero que no sea obvio (evita tu fecha de nacimiento o 123456).</li>
  <li>Agrega tu <strong>correo electrónico</strong> por si algún día olvidas el PIN.</li>
</ol>

<h2 id="3-silencia-las-llamadas-de-números-desconocidos">3. Silencia las llamadas de números desconocidos</h2>

<p>Muchos intentos de estafa o de hackeo telefónico empiezan con llamadas de números internacionales o desconocidos. Puedes silenciarlas automáticamente:</p>

<ol>
  <li>Ve a <strong>Ajustes</strong>.</li>
  <li>Selecciona <strong>Privacidad</strong>.</li>
  <li>Toca <strong>Llamadas</strong>.</li>
  <li>Activa <strong>“Silenciar llamadas de números desconocidos”</strong>.</li>
</ol>

<p>La llamada queda registrada en tu historial por si era algo importante, pero tu teléfono no suena.</p>

<h2 id="consejos-rápidos-de-seguridad">Consejos rápidos de seguridad</h2>

<ul>
  <li><strong>No compartas códigos:</strong> WhatsApp nunca te pedirá códigos de verificación por SMS ni por llamada. Si te llega uno sin haberlo solicitado, no se lo pases a nadie.</li>
  <li><strong>Cuidado con las ofertas grupales:</strong> si te añadieron a un grupo de “criptomonedas”, “trabajos fáciles desde casa” o “regalos”, sal de inmediato y reporta el grupo.</li>
  <li><strong>Protege tu foto de perfil:</strong> en <code class="language-plaintext highlighter-rouge">Ajustes &gt; Privacidad &gt; Foto de perfil</code>, configúrala para que solo la vean “Mis contactos”. Así evitas que los estafadores usen tu foto para suplantarte con tus familiares.</li>
</ul>

<p>Si recibes una llamada que te pide marcar códigos extraños en el teclado, revisa nuestra alerta sobre el <a href="/foro/alerta-fraude-mmi-desvio-llamadas-secuestro-cuentas/">fraude de desvío de llamadas (MMI)</a>.</p>]]></content><author><name></name></author><summary type="html"><![CDATA[Guía paso a paso: cómo configurar WhatsApp para evitar grupos de estafa, activar la verificación en dos pasos y silenciar llamadas desconocidas. Recomendaciones de ciberseguridad de IKUBERT.]]></summary></entry><entry><title type="html">Cómo priorizar vulnerabilidades cuando el presupuesto de remediación es limitado</title><link href="https://ikubert.com/foro/como-priorizar-vulnerabilidades-presupuesto-limitado/" rel="alternate" type="text/html" title="Cómo priorizar vulnerabilidades cuando el presupuesto de remediación es limitado" /><published>2026-07-07T10:00:00-04:00</published><updated>2026-07-07T10:00:00-04:00</updated><id>https://ikubert.com/foro/como-priorizar-vulnerabilidades-presupuesto-limitado</id><content type="html" xml:base="https://ikubert.com/foro/como-priorizar-vulnerabilidades-presupuesto-limitado/"><![CDATA[<p>Todo escaneo de vulnerabilidades termina igual: una lista larga, con decenas o cientos de hallazgos marcados como “Críticos” o “Altos”. El problema es que el equipo de TI tiene horas contadas, ventanas de mantención limitadas y un presupuesto finito. <strong>No se puede parchear todo a la vez</strong>, y fingir que sí lleva a corregir lo más fácil en lugar de lo más importante.</p>

<p>La pregunta correcta no es “¿qué es más grave?”, sino <strong>“¿qué corrijo primero para reducir más riesgo con lo que tengo?”</strong>.</p>

<h2 id="por-qué-ordenar-solo-por-cvss-no-alcanza">Por qué ordenar solo por CVSS no alcanza</h2>

<p>El puntaje <strong>CVSS</strong> mide la severidad técnica de una vulnerabilidad en abstracto: qué tan grave sería si alguien la explotara. Es un buen punto de partida, pero no responde tres preguntas clave:</p>

<ul>
  <li><strong>¿Se está explotando realmente?</strong> Muchas vulnerabilidades con puntaje alto nunca llegan a ser atacadas en la práctica.</li>
  <li><strong>¿Está expuesto el activo?</strong> Una falla crítica en un servidor aislado de la red interna no pesa lo mismo que en un equipo publicado a Internet.</li>
  <li><strong>¿Qué pasa si cae ese activo?</strong> No es lo mismo el servidor de facturación que un computador de pruebas.</li>
</ul>

<p>Si ordenas solo por CVSS, terminas con decenas de “10.0” empatados y sin criterio para decidir.</p>

<h2 id="las-cuatro-variables-que-usamos">Las cuatro variables que usamos</h2>

<p>En los informes del framework <a href="/servicios/diagnostico-digital">IKU-Risk™</a> combinamos cuatro dimensiones:</p>

<table>
  <thead>
    <tr>
      <th>Variable</th>
      <th>Qué responde</th>
      <th>Fuente</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td><strong>Severidad técnica</strong></td>
      <td>¿Qué tan grave es la falla?</td>
      <td>CVSS</td>
    </tr>
    <tr>
      <td><strong>Probabilidad de explotación</strong></td>
      <td>¿Qué tan probable es que la ataquen en los próximos 30 días?</td>
      <td>EPSS (FIRST)</td>
    </tr>
    <tr>
      <td><strong>Explotación confirmada</strong></td>
      <td>¿Ya se está usando en ataques reales?</td>
      <td>Catálogo KEV de CISA</td>
    </tr>
    <tr>
      <td><strong>Contexto del negocio</strong></td>
      <td>¿Está expuesto? ¿Qué impacto tiene si cae?</td>
      <td>Inventario de activos y entrevista con la empresa</td>
    </tr>
  </tbody>
</table>

<p>Una vulnerabilidad con CVSS medio, pero incluida en el catálogo KEV y presente en un equipo expuesto a Internet, casi siempre va antes que un “Crítico” teórico en un servidor interno sin acceso externo.</p>

<h2 id="un-método-simple-en-5-pasos">Un método simple en 5 pasos</h2>

<ol>
  <li><strong>Arma o actualiza el inventario.</strong> Sin saber qué activos tienes, dónde están y qué hacen, cualquier priorización es una suposición.</li>
  <li><strong>Filtra lo que ya se está explotando.</strong> Todo lo que aparece en el catálogo KEV y afecta a activos expuestos va primero, sin discusión.</li>
  <li><strong>Ordena el resto por probabilidad × impacto.</strong> Usa EPSS como probabilidad y la criticidad del activo para el negocio como impacto.</li>
  <li><strong>Agrupa por esfuerzo.</strong> Un solo parche o cambio de configuración puede cerrar muchos hallazgos a la vez. Esos “paquetes” rinden más por hora invertida.</li>
  <li><strong>Define la capacidad real del ciclo.</strong> Si el equipo puede aplicar 15 correcciones este mes, el plan debe decir cuáles 15, no “todo lo crítico”.</li>
</ol>

<h2 id="de-la-teoría-al-modelo-cyber-prioritizer">De la teoría al modelo: Cyber-Prioritizer</h2>

<p>Este razonamiento es la base de <a href="/foro/cyber-prioritizer-priorizacion-estocastica-vulnerabilidades/">Cyber-Prioritizer</a>, el motor de código abierto desarrollado en IKUBERT. Agrega un paso más: modela con <strong>Cadenas de Markov</strong> cómo evoluciona el riesgo de cada activo en el tiempo y elige el conjunto de parches que más riesgo elimina con el presupuesto disponible. En un inventario simulado, con el mismo presupuesto de 10 parches, redujo el riesgo dinámico en 30,4 % frente al 25,7 % del orden basado solo en CVSS.</p>

<h2 id="lo-que-debe-tener-un-buen-informe-de-vulnerabilidades">Lo que debe tener un buen informe de vulnerabilidades</h2>

<ul>
  <li>Un <strong>orden de ejecución</strong>, no solo una lista de hallazgos.</li>
  <li>La <strong>razón</strong> de cada prioridad, en lenguaje que entienda la gerencia.</li>
  <li>Lo que <strong>no</strong> se va a corregir este ciclo, con el riesgo que eso implica y quién lo acepta.</li>
  <li>Una <strong>fecha de revisión</strong>: la priorización caduca, porque la amenaza cambia cada semana.</li>
</ul>

<p>Si tu equipo tiene más hallazgos que horas disponibles, el problema no es técnico, es de priorización. <a href="/#contacto">Conversemos</a> y te ayudamos a ordenar el backlog.</p>]]></content><author><name></name></author><summary type="html"><![CDATA[Método práctico para priorizar vulnerabilidades con recursos limitados: CVSS, EPSS, CISA KEV, exposición y criticidad de negocio. Cómo ordena IKUBERT los hallazgos en sus informes IKU-Risk™.]]></summary></entry><entry><title type="html">Cómo medir el ROI de un proyecto de optimización operativa desde los primeros 30 días</title><link href="https://ikubert.com/foro/medir-roi-optimizacion-operativa-30-dias/" rel="alternate" type="text/html" title="Cómo medir el ROI de un proyecto de optimización operativa desde los primeros 30 días" /><published>2026-06-09T10:00:00-04:00</published><updated>2026-06-09T10:00:00-04:00</updated><id>https://ikubert.com/foro/medir-roi-optimizacion-operativa-30-dias</id><content type="html" xml:base="https://ikubert.com/foro/medir-roi-optimizacion-operativa-30-dias/"><![CDATA[<p>Todo proyecto de mejora de procesos enfrenta tarde o temprano la misma pregunta de la gerencia: <strong>“¿y cuánto ganamos con esto?”</strong>. Si la respuesta es “la operación se siente más ordenada”, el proyecto pierde apoyo. La mejora tiene que medirse, y la medición tiene que empezar <strong>antes</strong> de cambiar cualquier cosa.</p>

<h2 id="paso-1-definir-la-línea-base">Paso 1: definir la línea base</h2>

<p>No se puede medir una mejora sin saber desde dónde se parte. Antes de intervenir, hay que registrar durante un periodo representativo cómo funciona el proceso hoy:</p>

<ul>
  <li>Cuánto tarda (tiempo de ciclo).</li>
  <li>Cuánto sale mal y hay que rehacer.</li>
  <li>Cuánto cuesta producir o entregar cada unidad.</li>
  <li>Cuántos pedidos se entregan a tiempo y completos.</li>
</ul>

<p>Esa foto inicial es la <strong>línea base</strong>, y es el activo más importante del proyecto: sin ella, cualquier resultado es discutible.</p>

<h2 id="paso-2-elegir-pocos-kpis-los-correctos">Paso 2: elegir pocos KPIs, los correctos</h2>

<p>Es mejor medir cuatro indicadores bien que cuarenta a medias. Estos son los que más usamos:</p>

<table>
  <thead>
    <tr>
      <th>KPI</th>
      <th>Qué mide</th>
      <th>Cómo se traduce a dinero</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td><strong>Tiempo de ciclo</strong></td>
      <td>Cuánto tarda el proceso de principio a fin</td>
      <td>Más capacidad con los mismos recursos</td>
    </tr>
    <tr>
      <td><strong>Rendimiento a la primera</strong> (<em>first pass yield</em>)</td>
      <td>Qué porcentaje sale bien sin correcciones</td>
      <td>Menos horas y material en reprocesos</td>
    </tr>
    <tr>
      <td><strong>Costo por unidad</strong></td>
      <td>Costo total del proceso ÷ unidades producidas o entregadas</td>
      <td>Ahorro directo por unidad</td>
    </tr>
    <tr>
      <td><strong>OTIF</strong> (<em>On Time In Full</em>)</td>
      <td>Pedidos entregados a tiempo y completos</td>
      <td>Menos fletes repetidos, devoluciones y clientes perdidos</td>
    </tr>
  </tbody>
</table>

<p>Cada KPI debe tener un <strong>responsable</strong>, una <strong>frecuencia de medición</strong> y una <strong>meta</strong>.</p>

<h2 id="paso-3-separar-los-resultados-rápidos-de-los-estructurales">Paso 3: separar los resultados rápidos de los estructurales</h2>

<p>No todos los beneficios llegan al mismo tiempo:</p>

<ul>
  <li><strong>Resultados rápidos (primeras semanas):</strong> ajustes de reposición de inventario, eliminación de pasos que no agregan valor, cambios en la secuencia de trabajo. Suelen verse en el primer mes.</li>
  <li><strong>Resultados estructurales (meses):</strong> rediseño de procesos, nuevos sistemas, cambios en la distribución física. Requieren más tiempo para estabilizarse.</li>
</ul>

<p>Un buen plan de mejora combina ambos: los resultados rápidos financian y dan credibilidad a los estructurales.</p>

<h2 id="paso-4-calcular-el-roi">Paso 4: calcular el ROI</h2>

<p>La fórmula es simple:</p>

<blockquote>
  <p><strong>ROI = (Beneficio obtenido − Costo del proyecto) ÷ Costo del proyecto</strong></p>
</blockquote>

<p>Lo difícil es calcular bien el beneficio. Para eso:</p>

<ul>
  <li>Valoriza cada mejora con datos de la empresa: horas ahorradas × costo hora, material no desperdiciado × costo unitario, ventas recuperadas × margen.</li>
  <li>Usa la <strong>línea base</strong> como comparación, no una estimación de memoria.</li>
  <li>Proyecta el beneficio mensual a 12 meses, pero reporta por separado lo que ya está <strong>realizado</strong> y lo que está <strong>proyectado</strong>.</li>
</ul>

<p><strong>Ejemplo ilustrativo:</strong> si una mejora reduce los reprocesos en 40 horas al mes y cada hora cuesta $15.000, el ahorro realizado es de $600.000 mensuales. Si el proyecto costó $3.000.000, el retorno se completa en cinco meses, sin contar los beneficios en plazo de entrega o satisfacción del cliente.</p>

<h2 id="paso-5-sostener-la-medición">Paso 5: sostener la medición</h2>

<p>La mejora se pierde si se deja de medir. Un tablero sencillo, revisado cada semana o cada mes por la gerencia, mantiene los resultados y muestra rápido cuando algo vuelve a desviarse.</p>

<h2 id="cómo-lo-abordamos-en-ikubert">Cómo lo abordamos en IKUBERT</h2>

<p>En el framework <a href="/servicios/optimizacion-operativa">IKU-Opt™</a> cada acción del plan de mejora queda asociada a un KPI, un responsable y una meta, a partir de una línea base levantada en el diagnóstico. Así la gerencia sabe en todo momento cuánto está rindiendo cada mejora.</p>

<p>Si quieres saber cuánto le cuesta a tu empresa cada proceso ineficiente al mes, <a href="/#contacto">conversemos</a>.</p>]]></content><author><name></name></author><summary type="html"><![CDATA[Guía para medir el retorno (ROI) de un proyecto de optimización operativa: línea base, KPIs operacionales (tiempo de ciclo, rendimiento a la primera, costo unitario, OTIF) y cálculo del ROI. Framework IKU-Opt™.]]></summary></entry><entry><title type="html">OSINT corporativo: lo que un atacante averigua de tu empresa en 10 minutos (sin tocar tus servidores)</title><link href="https://ikubert.com/foro/osint-corporativo-lo-que-un-atacante-averigua-de-tu-empresa/" rel="alternate" type="text/html" title="OSINT corporativo: lo que un atacante averigua de tu empresa en 10 minutos (sin tocar tus servidores)" /><published>2026-05-18T10:00:00-04:00</published><updated>2026-05-18T10:00:00-04:00</updated><id>https://ikubert.com/foro/osint-corporativo-lo-que-un-atacante-averigua-de-tu-empresa</id><content type="html" xml:base="https://ikubert.com/foro/osint-corporativo-lo-que-un-atacante-averigua-de-tu-empresa/"><![CDATA[<p>El error más común en ciberseguridad es pensar que un ataque empieza intentando romper un firewall o adivinar contraseñas. No es así. Casi todo compromiso serio comienza en silencio, con una taza de café y una sesión de reconocimiento abierto u <strong>OSINT</strong> (<em>Open Source Intelligence</em>).</p>

<p>En diez minutos, un atacante no necesita “entrar” a tus sistemas. Le basta con fuentes públicas para armar un mapa bastante preciso de tu superficie humana y digital. Una radiografía que muchas organizaciones asumen que es inofensiva, pero que en realidad reduce significativamente la barrera de entrada para un ataque.</p>

<p>Esto es lo que se puede reconstruir en una primera mirada:</p>

<h2 id="1-identidad-jerarquías-y-la-superficie-humana">1. Identidad, jerarquías y la superficie humana</h2>

<p>Los ataques más efectivos no explotan vulnerabilidades del código; explotan personas. A través de perfiles profesionales en plataformas como LinkedIn, firmas en documentos públicos, adjudicaciones de licitaciones o notas de prensa, un atacante puede trazar el organigrama real de tu empresa.</p>

<p>Saber con nombre y apellido quién administra qué infraestructura, quién aprueba los pagos o qué proveedores externos tienen acceso a tu red permite diseñar campañas de ingeniería social y <em>spear-phishing</em> (correos dirigidos) extremadamente creíbles. Si el atacante sabe qué software usas y quién lo opera, el engaño ya está a medio camino.</p>

<h2 id="2-activos-expuestos-y-huella-digital">2. Activos expuestos y huella digital</h2>

<p>Toda empresa que crece va dejando un rastro digital. En pocos minutos, herramientas de búsqueda abierta permiten mapear subdominios olvidados (plataformas de prueba o sistemas antiguos que quedaron apuntando a internet), registros DNS desconfigurados y certificados públicos.</p>

<p>Un punto crítico y habitualmente ignorado son los <strong>metadatos de los archivos expuestos</strong>. Un PDF informativo o una planilla descargable en tu sitio web corporativo pueden contener, en su código invisible, nombres de usuarios internos, las rutas de los servidores locales y las versiones de software con las que se crearon. Cada uno de estos datos es una pieza del rompecabezas que reduce el trabajo de investigación de un atacante.</p>

<h2 id="mapea-tu-nivel-de-exposición-en-30-segundos">Mapea tu nivel de exposición en 30 segundos</h2>

<p>Para entender el alcance de esto, no necesitas software de hacking. Puedes usar comandos avanzados en Google (<em>Dorks</em>) para extraer información de tu infraestructura y de tu equipo que ni siquiera sabías que era pública.</p>

<p>Haz la prueba ahora mismo. Abre una pestaña de Google en modo incógnito, copia estos comandos y reemplaza los datos por los tuyos:</p>

<p><strong>1. Busca archivos que revelen datos internos.</strong> Le pides a Google que te muestre solo planillas Excel o PDFs dentro de tu web que contengan esas palabras clave. Te sorprendería cuántas listas de precios o presupuestos se indexan por descuido.</p>

<div class="language-plaintext highlighter-rouge"><div class="highlight"><pre class="highlight"><code>site:tuempresa.cl filetype:xlsx OR filetype:pdf "confidencial" OR "interno"
</code></pre></div></div>

<p><strong>2. Encuentra accesos o paneles de administración expuestos.</strong> Busca páginas de inicio de sesión que deberían ser privadas o estar tras una VPN, pero que están abiertas al público general, facilitando ataques de fuerza bruta.</p>

<div class="language-plaintext highlighter-rouge"><div class="highlight"><pre class="highlight"><code>site:tuempresa.cl inurl:admin OR inurl:login
</code></pre></div></div>

<p><strong>3. Descubre quiénes son los blancos perfectos para un fraude.</strong> Este comando permite identificar rápidamente personas con acceso a sistemas o decisiones financieras. Un atacante usa esta lista para enviar correos fraudulentos con credibilidad absoluta.</p>

<div class="language-plaintext highlighter-rouge"><div class="highlight"><pre class="highlight"><code>site:cl.linkedin.com/in "Nombre de tu Empresa" ("TI" OR "Finanzas" OR "Gerente")
</code></pre></div></div>

<p><strong>4. Encuentra contratos o propuestas filtradas por terceros.</strong> Busca PDFs con el nombre de tu empresa, pero excluyendo tu propia página web. Descubre cuántos clientes, proveedores o portales dejan tus acuerdos comerciales expuestos a tu competencia.</p>

<div class="language-plaintext highlighter-rouge"><div class="highlight"><pre class="highlight"><code>"Nombre de tu Empresa" filetype:pdf ("contrato" OR "propuesta") -site:tuempresa.cl
</code></pre></div></div>

<p><strong>5. Rastrea tu propia huella digital (el eslabón humano).</strong> Busca tu nombre completo entre comillas. Verás cómo aparecen registros públicos, sociedades o boletines. Esta biografía es la que usa un atacante para perfilarte y diseñar una estafa a tu medida.</p>

<div class="language-plaintext highlighter-rouge"><div class="highlight"><pre class="highlight"><code>"Tu Nombre y Apellido"
</code></pre></div></div>

<h2 id="el-enfoque-defensivo-anticiparse-con-iku-risk">El enfoque defensivo: anticiparse con IKU-Risk™</h2>

<p>La información está ahí, disponible para cualquiera. La diferencia radica en quién la encuentra primero.</p>

<p>Cuando trabajamos bajo el marco de <a href="/servicios/diagnostico-digital">IKU-Risk™</a>, lo primero que hacemos, con un mandato y alcance estrictamente acotados, es aplicar este mismo tipo de recopilación pasiva. Antes de lanzar una sola prueba técnica o un escaneo intrusivo, le mostramos a la gerencia exactamente qué información tiene expuesta su organización en el ecosistema público.</p>

<p>La ciberseguridad eficiente no se trata de parchar absolutamente todo de golpe (lo que operativamente es inviable), sino de priorizar el riesgo real del negocio. Cruzamos esta huella digital con el impacto financiero y operativo de la empresa, ordenando los hallazgos para resolver primero lo que de verdad compromete la continuidad operativa, y no solo basándonos en la severidad teórica de una vulnerabilidad aislada.</p>

<p><strong>La superficie de tu empresa ya es pública. La pregunta es: ¿sabes qué se ve desde afuera?</strong></p>

<p>Si te interesa entender qué tan expuesta está tu organización desde afuera, conversemos.</p>]]></content><author><name></name></author><summary type="html"><![CDATA[OSINT corporativo: qué puede averiguar un atacante de tu empresa en 10 minutos con fuentes públicas, y 5 Google Dorks para medir tu exposición. Enfoque defensivo IKU-Risk™ de IKUBERT.]]></summary></entry><entry><title type="html">Alerta de seguridad: el fraude de red (MMI) que secuestra tus cuentas en segundos</title><link href="https://ikubert.com/foro/alerta-fraude-mmi-desvio-llamadas-secuestro-cuentas/" rel="alternate" type="text/html" title="Alerta de seguridad: el fraude de red (MMI) que secuestra tus cuentas en segundos" /><published>2026-05-16T10:00:00-04:00</published><updated>2026-05-16T10:00:00-04:00</updated><id>https://ikubert.com/foro/alerta-fraude-mmi-desvio-llamadas-secuestro-cuentas</id><content type="html" xml:base="https://ikubert.com/foro/alerta-fraude-mmi-desvio-llamadas-secuestro-cuentas/"><![CDATA[<p>En IKUBERT hemos detectado un aumento crítico en una técnica de ingeniería social extremadamente efectiva y peligrosa: la <strong>manipulación de comandos de red (códigos MMI / USSD)</strong>.</p>

<p>A diferencia del clásico enlace de phishing que llega por correo, este ataque ocurre en tiempo real y por teléfono. Es, hoy por hoy, el paso previo más utilizado para el secuestro de cuentas de alta sensibilidad, incluyendo WhatsApp y validaciones de transacciones bancarias.</p>

<h2 id="cómo-sucede-el-engaño">¿Cómo sucede el engaño?</h2>

<p>La mecánica es rápida y juega con el sentido de urgencia de la víctima:</p>

<ol>
  <li><strong>El contacto:</strong> un atacante se comunica contigo mediante una llamada regular. Finge ser un ejecutivo de tu banco, soporte técnico de tu compañía telefónica o incluso alguien del Ministerio de Salud.</li>
  <li><strong>La trampa:</strong> para “validar tu identidad” o “cancelar un fraude”, te pide que abras tu aplicación de llamadas (como si fueras a marcar un número telefónico cualquiera) y que ingreses un código técnico. Típicamente usan secuencias como <code class="language-plaintext highlighter-rouge">*21*</code>, <code class="language-plaintext highlighter-rouge">*61*</code> o <code class="language-plaintext highlighter-rouge">*67*</code>, seguidas de un número desconocido y la tecla <code class="language-plaintext highlighter-rouge">#</code>.</li>
  <li><strong>El robo:</strong> al pulsar la tecla «Llamar», no estás validando nada. Estás programando a tu compañía telefónica para que desvíe tus llamadas hacia el atacante. A partir de ese segundo, el ciberdelincuente puede solicitar códigos de recuperación por llamada de voz de tu WhatsApp o de tus bancos, validarlos él mismo y suplantar tu identidad por completo.</li>
</ol>

<h2 id="la-solución-inmediata-el-código-de-emergencia">La solución inmediata: el código de emergencia</h2>

<p>Si sospechas que tú o alguien de tu equipo cayó en esta trampa, o simplemente quieres asegurarte de que tu línea está limpia, debes anular los desvíos activados en la red.</p>

<div class="callout">
<p><strong>1.</strong> Abre la aplicación de Teléfono (el teclado de marcación).<br />
<strong>2.</strong> Digita el código maestro: <code>##002#</code><br />
<strong>3.</strong> Pulsa Llamar.</p>
</div>

<p>Este comando es universal. Se comunica directo con la antena de tu operador y elimina de inmediato los desvíos incondicionales, por línea ocupada, sin respuesta o sin señal, restaurando la configuración de fábrica de tu plan.</p>

<h2 id="auditoría-mmi-revisa-el-estado-de-tu-línea">Auditoría MMI: revisa el estado de tu línea</h2>

<p>Si quieres hacer una revisión más profunda del estado de tu terminal GSM, marca los siguientes códigos en tu teclado y pulsa «Llamar» (la respuesta puede variar ligeramente según tu operador y el modelo del equipo):</p>

<table>
  <thead>
    <tr>
      <th>Código</th>
      <th>Función</th>
    </tr>
  </thead>
  <tbody>
    <tr>
      <td><code class="language-plaintext highlighter-rouge">##002#</code></td>
      <td><strong>Limpieza total.</strong> Borra todos los desvíos (el más crítico y recomendado).</td>
    </tr>
    <tr>
      <td><code class="language-plaintext highlighter-rouge">*#21#</code></td>
      <td><strong>Verificar general.</strong> Muestra si tienes un desvío incondicional activo en este momento.</td>
    </tr>
    <tr>
      <td><code class="language-plaintext highlighter-rouge">*#61#</code></td>
      <td><strong>No responde.</strong> Verifica el estado del desvío cuando no contestas el teléfono.</td>
    </tr>
    <tr>
      <td><code class="language-plaintext highlighter-rouge">*#62#</code></td>
      <td><strong>Sin señal / apagado.</strong> Revisa a dónde se desvían tus llamadas si el móvil no tiene cobertura.</td>
    </tr>
    <tr>
      <td><code class="language-plaintext highlighter-rouge">*#67#</code></td>
      <td><strong>Ocupado.</strong> Verifica el desvío cuando rechazas una llamada o estás hablando.</td>
    </tr>
  </tbody>
</table>

<h2 id="la-recomendación-de-ikubert">La recomendación de IKUBERT</h2>

<p>La tecnología de las telecomunicaciones tiene comandos heredados que los atacantes están usando como armas. La regla de oro es simple: <strong>nunca ingreses códigos solicitados por terceros en tu teclado telefónico.</strong></p>

<p>La ciberseguridad personal de tus colaboradores y directivos es la primera capa de defensa de tu infraestructura corporativa y patrimonial. Un teléfono intervenido es la puerta de entrada a tu organización.</p>

<p><strong>Comparte esta alerta con tu equipo y familia.</strong></p>]]></content><author><name></name></author><summary type="html"><![CDATA[Fraude MMI/USSD en Chile: cómo los códigos *21*, *61* y *67* desvían tus llamadas para secuestrar WhatsApp y cuentas bancarias, y cómo anularlo con ##002#. Alerta de IKUBERT.]]></summary></entry></feed>